SesiónVigía

Criterios y límites del tratamiento de señales de comportamiento

Antes de hablar de plazos conviene aclarar algo: la protección continua de sesión no se apoya en una fotografía ni en una huella fija, sino en patrones que se actualizan mientras la persona trabaja. Eso obliga a definir con precisión qué se recoge, con qué finalidad y durante cuánto tiempo. Sin esa base, cualquier cronología de implementación queda vacía.

Señales

Qué se observa y qué no

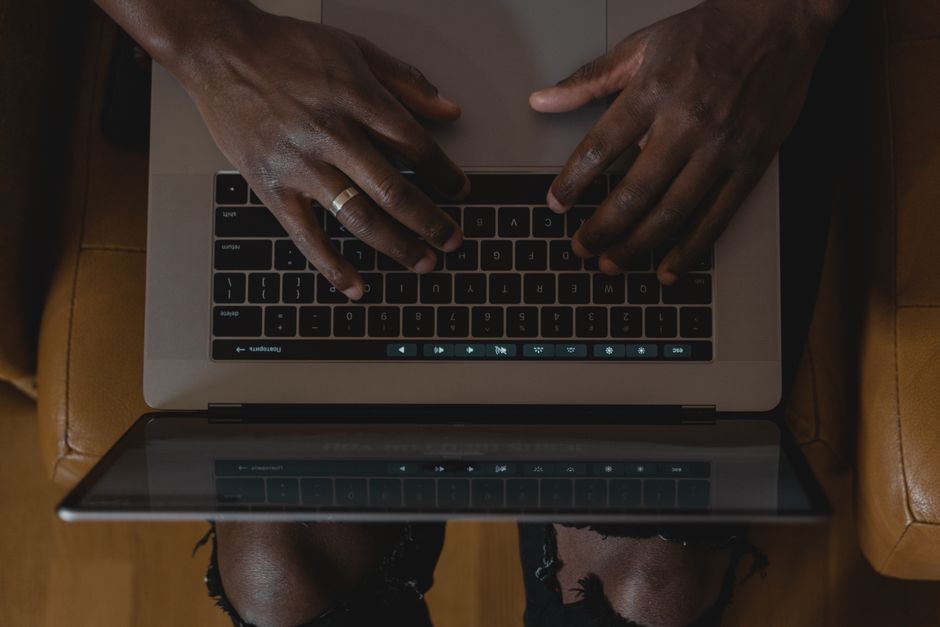
El ritmo de escritura, la presión sobre la pantalla, el ángulo del dispositivo y la cadencia de interacción se combinan de forma continua durante la sesión. Ninguna de esas señales se interpreta de manera aislada: un cambio puntual en la forma de teclear puede deberse a fatiga, a un teclado distinto o a una postura nueva, y no alcanza por sí solo para tomar una decisión de seguridad.

Finalidad

Para qué se usan esos datos

El uso previsto es sostener la sesión activa y decidir cuándo conviene una verificación adicional. No se emplean para medir productividad, evaluar desempeño ni alimentar otros sistemas. Cuando la finalidad se amplía sin documentarlo, el equipo pierde la capacidad de explicar el sistema a las áreas legal y de recursos humanos, y esa conversación se vuelve mucho más difícil después.

Retención

Cuánto tiempo y en qué forma

Los patrones estadísticos envejecen: un perfil construido hace meses puede no reflejar cómo interactúa hoy la misma persona con su equipo. Por eso conviene fijar una ventana de retención acotada y preferir representaciones agregadas antes que registros crudos de cada pulsación. Guardar todo "por las dudas" no es prudencia, es deuda de gobernanza.

Acceso

Quién puede consultar los datos

El acceso interno debe estar acotado a los roles que realmente lo necesitan para operar o auditar el sistema. Los equipos de producto, seguridad y operaciones que gestionan sesiones activas suelen requerir vistas distintas: unos necesitan umbrales y eventos, otros necesitan trazas para investigar un incidente. Mezclar ambos niveles de detalle en un mismo panel facilita exposiciones innecesarias.

Respuesta

Reautenticación graduada, no binaria

La reautenticación se plantea como una respuesta proporcional al nivel de riesgo detectado, no como una regla de todo o nada. Un salto leve puede resolverse con una verificación silenciosa; un conjunto de señales inconsistentes justifica pedir credenciales; y un patrón claramente ajeno a la sesión habilita el cierre. Definir esos escalones por escrito evita que cada equipo improvise el suyo.

Límites

Lo que este enfoque no promete

No se promete precisión absoluta ni resultados numéricos sobre la eficacia del sistema. Los sensores no están siempre disponibles, los hábitos cambian y ninguna combinación de señales elimina por completo los falsos positivos. Reconocerlo no debilita la propuesta: ordena las expectativas y permite discutir los criterios con honestidad antes de desplegar nada.

Estas pautas aplican a equipos de producto, seguridad y operaciones que gestionan sesiones activas. Si querés plantear una consulta general sobre finalidad, retención o acceso interno, el formulario de contacto es el punto de partida.

Plantear una consulta

Señales que se observan y límites que se respetan

La protección continua de sesión no se apoya en una sola lectura. El ritmo de escritura, la presión sobre la pantalla, el ángulo del dispositivo y la cadencia de interacción se combinan a lo largo de la sesión y se interpretan en conjunto, nunca de forma aislada. Estas imágenes acompañan la explicación de qué se recoge, con qué finalidad y durante cuánto tiempo, un punto que conviene dejar claro antes de cualquier despliegue.

La reautenticación se plantea como una respuesta graduada según el nivel de riesgo detectado, no como una regla binaria que interrumpa cada pocos minutos. Tampoco se promete precisión absoluta: los umbrales se ajustan, se documentan y se revisan con el equipo que opera las sesiones.

SesiónVigía: standards

Presión y ángulo del dispositivo

Los sensores táctiles aportan contexto sobre cómo se manipula el equipo. Esa información no identifica por sí sola, pero ayuda a detectar saltos bruscos que merecen una verificación adicional.

SesiónVigía: standards

Umbrales y ventana temporal

Cada señal se pondera dentro de una ventana de tiempo concreta. Un gesto aislado no alcanza para decidir; lo que importa es la tendencia sostenida durante la sesión activa.

SesiónVigía: standards

Finalidad, retención y acceso

El tratamiento de datos de comportamiento exige transparencia sobre qué se guarda, por cuánto tiempo y quién puede consultarlo dentro de la organización. Conviene documentarlo antes de implementar.

SesiónVigía: standards

Equipos que gestionan sesiones

Producto, seguridad y operaciones comparten la decisión sobre cuándo pedir credenciales de nuevo. Los criterios deben ser los mismos para todos y quedar registrados para poder auditarlos después.

Cómo tratamos las señales que sostienen una sesión

En SesiónVigía trabajamos sobre un único problema: mantener una sesión activa sin pedir credenciales a cada paso. Lo hacemos observando cómo se interactúa con el dispositivo —ritmo de escritura, presión sobre la pantalla, ángulo del equipo, cadencia entre acciones— y combinando esas señales de forma continua. Ninguna lectura aislada decide nada por sí sola. La página Standards reúne los criterios técnicos y los límites que aplicamos a ese tratamiento, y estos son los que sostienen cada decisión de reautenticación.

La reautenticación no es una regla binaria. La planteamos como una respuesta graduada: una verificación silenciosa cuando el patrón se mantiene dentro de lo esperado, una confirmación adicional cuando aparecen saltos que merecen atención, y el cierre de la sesión solo en los casos que justifican esa interrupción. Cada nivel tiene su umbral y su ventana temporal, y cada evento queda registrado para poder auditarlo después.

El tratamiento de datos de comportamiento exige transparencia. Antes de cualquier implementación conviene dejar por escrito qué señales se recogen, con qué finalidad, durante cuánto tiempo se conservan y quién dentro de la organización puede acceder a ellas. Preferimos almacenar representaciones agregadas antes que registros crudos, y separar los datos de seguridad de cualquier otro uso interno.

Estas pautas están pensadas para equipos de producto, seguridad y operaciones que gestionan sesiones activas y necesitan decidir cuándo conviene volver a pedir credenciales. Si tu equipo trabaja en ese terreno, el formulario de contacto sirve para plantear una consulta general sobre el enfoque.

Plantear una consulta general

Criterios que sostienen la sesión sin interrumpirla

La protección continua de sesión no se apoya en una sola señal, sino en cómo se combinan el ritmo de escritura, la presión sobre la pantalla, el ángulo del dispositivo y la cadencia de interacción a lo largo de una sesión activa. Antes de definir umbrales conviene acordar qué se observa, con qué finalidad y durante cuánto tiempo se conserva.

SesiónVigía: standards

Qué se lee y qué no

El sistema registra patrones, no gestos aislados. Un cambio puntual en la velocidad de tecleo puede deberse al cansancio o a un teclado distinto, y no alcanza por sí solo para tomar una decisión. La lectura se hace sobre la dinámica sostenida: cómo se mantiene el ritmo, cómo varía la presión táctil y cómo se sostiene el dispositivo mientras la sesión sigue abierta.

Finalidad declarada

Las señales de comportamiento se recogen para confirmar que quien opera la sesión sigue siendo la misma persona. No se usan para evaluar desempeño, medir productividad ni clasificar a los usuarios. Esa distinción debe quedar escrita antes de cualquier despliegue, y también debe explicarse a las personas que van a trabajar con el sistema a diario.

Retención y acceso interno

Conviene almacenar representaciones agregadas en lugar de registros crudos, y fijar por escrito cuánto tiempo se conservan. El acceso interno se limita a los equipos que realmente necesitan revisar eventos de seguridad. Cuando alguien fuera de ese grupo pide datos de comportamiento, la respuesta debería pasar por un criterio documentado y no por una decisión improvisada.

Reautenticación graduada

Volver a pedir credenciales tiene un costo: interrumpe la tarea y, si se repite, empuja a buscar atajos. Por eso la respuesta se plantea por niveles según el riesgo observado, desde una verificación silenciosa hasta el cierre de la sesión. No hay una regla binaria que resuelva todos los casos, y presentarla como tal sería engañoso.

Límites que asumimos

Ninguna combinación de señales garantiza precisión absoluta. Los sensores no están siempre disponibles, los hábitos cambian y las condiciones del entorno afectan las lecturas. Trabajamos con esa incertidumbre en lugar de esconderla: los umbrales se ajustan, se auditan y se revisan cuando aparecen falsos positivos o accesos que no se reconocen.

A quién aplica

Estas pautas están pensadas para equipos de producto, seguridad y operaciones que gestionan sesiones activas y necesitan sostenerlas sin pedir contraseñas a cada paso. Si tu equipo está evaluando este enfoque, el formulario de contacto sirve para plantear una consulta general sobre el tema.

Cookies necesarias Usamos cookies propias para recordar tu elección y mantener la sesión activa en este sitio. No compartimos estos datos con terceros ni los usamos para publicidad.